Cybersicherheit · Technisches Journal
Ist Ihr Shop eine offene Tür? Die Warnung, die viele Betreiber ignorieren
Was die Schwachstelle CVE-2025-24364 bedeutet und warum ein oberflächliches Update eine Hintertür nicht beseitigen kann.
4 Min. Lesezeit
Die Sicherheitslücke CVE-2025-24364 ist kein einfacher Wartungspatch; stellt einen strukturellen Verstoß gegen das Vertrauen von Modulen dar, die wir als harmlos erachteten, wie das Kontaktformular oder Wunschlisten. Für einen CTO oder E-Commerce-Besitzer bedeutet dies, dass eine periphere Komponente zum primären Vektor für eine Remote-Code-Ausführung (RCE) oder eine kritische SQL-Injection werden kann. Wir haben beobachtet, wie koordinierte Angriffe diese Schwachstellen ausnutzen, um Anmeldeinformationen aus Datenbanken zu extrahieren. Daten und Finanzdaten, betrifft Geschäfte, die mit Version 1.7 bis 8.2.x von PrestaShop betrieben werden. Das Risiko ist am größten, da der Exploit es nicht autorisierten Akteuren ermöglicht, stillschweigend Berechtigungen zu erweitern, Hintertüren zu installieren, die auch nach oberflächlichen Updates bestehen bleiben. Wir haben es nicht mit einer Theorie zu tun Möglichkeit, aber angesichts einer aktiven Kampagne, die die Rentabilität und Integrität der Daten Ihrer Endkunden gefährdet. Um die Stabilität Ihrer digitalen Infrastruktur heute aufrechtzuerhalten, sind eine gründliche forensische Prüfung und eine sofortige technische Reaktion auf den massiven Anstieg der in diesem Monat festgestellten Einbrüche erforderlich.
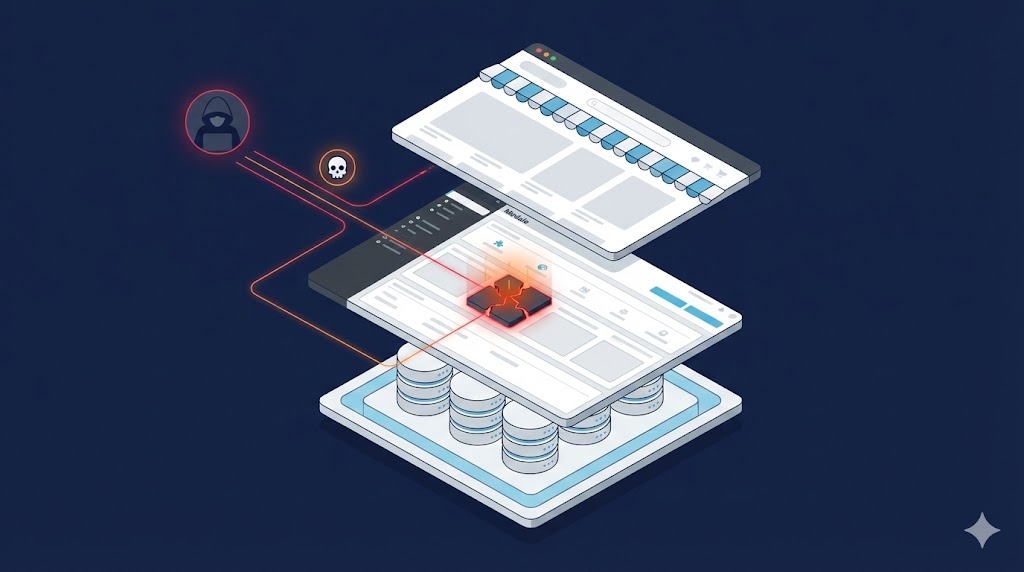
Technische Anatomie der Kompromittierung in PrestaShop 2026
Der technische Ablauf des Angriffs nutzt Schwachstellen aus bei der Validierung offizieller Moduleinträge wie ps_emailsubscription, blockwishlist und ps_contactform, wodurch fehlerhafte Anfragen unsichere Deserialisierungsprozesse oder direkte Injektionen in die Datenbank auslösen können. Sobald der Angreifer ersten Zugriff erhält, verschiebt sich der Angriffsvektor in Richtung Persistenz; Es kommt häufig vor, dass Änderungen an kritischen Dateien wie defines.inc.php oder die Erstellung neuer Administratorbenutzer mit generischen Namen gefunden werden, um einer Entdeckung bei schnellen visuellen Prüfungen zu entgehen. Bei hochkomplexen Projekten sind die Auswirkungen verheerend, da diese eingeschleusten Skripte an der Kasse als „Kreditkartenschnüffler“ fungieren und die Informationen erfassen, bevor sie das sichere Zahlungsgateway erreichen. Es ist wichtig zu verstehen, dass selbst wenn ein Modul im Backoffice deaktiviert ist, seine Dateien immer noch auf dem Server vorhanden sind und direkt aufgerufen werden können. Daher ist die einzige endgültige Lösung die physische Entfernung der anfälligen Versionen oder die sofortige Aktualisierung auf die vom PrestaShop-Sicherheitsteam angegebenen gepatchten Versionen. Als PrestaShop-Experten für Webentwicklung und -optimierung haben wir festgestellt, dass das Fehlen einer Staging-Umgebung zum Testen dieser Updates oft der Grund dafür ist, dass Besitzer das Patchen verzögern, wodurch sich ihr Zeitfenster für automatisierte Exploits exponentiell erhöht, die das Netzwerk auf der Suche nach veralteten Versionen durchsuchen. Darüber hinaus kann sich die Kompromittierung auf die Reputation des E-Mail-Versands erstrecken, bei der der Server als Spam-Knotenpunkt genutzt wird, was letztendlich dazu führt, dass legitime Geschäftskommunikation bei Anbietern wie Yahoo oder Gmail blockiert wird. Diese Situation unterstreicht, warum das Modulmanagement eine entscheidende Herausforderung bleibt, es ist ein Problem, das mit technischer Sorgfalt und nicht als geringfügige Verwaltungsaufgabe behandelt werden muss. Die Systemintegrität hängt von einer strikten Berechtigungshierarchie und der Entfernung aller Spuren von nicht verifiziertem Code im Modulverzeichnis ab.
„Technische Schulden im Sicherheitsbereich sind die teuerste Steuer, die ein E-Commerce-Unternehmen zahlt. Ein nicht gepatchtes Modul ist eine offene Einladung zum Diebstahl der Identität und Abrechnung Ihres Unternehmens.“
Um dieses Risiko zu mindern, sollte der Aktionsplan mit einer Prüfung der Dateiintegrität unter Verwendung von Vergleichstools mit dem offiziellen PrestaShop-Kern und einer umfassenden Überprüfung der Zugriffsprotokolle auf verdächtige IPs beginnen, indem anomale POST-Anfragen an die betroffenen Module gestellt werden. Es ist unbedingt erforderlich, eine Prestashop-Wartung durchzuführen, die die sofortige Rotation aller Datenbankkennwörter, Verschlüsselungsschlüssel auf settings.inc.php und Zugangsdaten auf Serverebene (SSH/FTP) umfasst, da der Angreifer diese Daten normalerweise für zukünftige Zugriffe sammelt, sobald das System kompromittiert ist. Durch die Implementierung einer Web Application Firewall (WAF) mit spezifischen Regeln zum Filtern bekannter Angriffsmuster gegen PrestaShop können die meisten Versuche, CVE-2025-24364 auszunutzen, gestoppt werden, während der Update-Zyklus abgeschlossen ist. Ebenso ist die Aktivierung der Zwei-Faktor-Authentifizierung (2FA) für alle Administratorkonten eine nicht verhandelbare Maßnahme, um die Verwendung gestohlener Anmeldeinformationen einzudämmen. Proaktive Überwachung endet nicht mit dem Patchen; erfordert eine Analyse der geplanten Aufgaben (CRON) und Hooks des Themes, um sicherzustellen, dass keine persistenten bösartigen Weiterleitungsskripte eingeschleust wurden. Letztendlich muss Cybersicherheit im Jahr 2026 als eine Säule der Geschäftskontinuität verstanden werden, bei der technische Widerstandsfähigkeit das wertvollste Gut eines jeden Online-Shops schützt: das blinde Vertrauen des Verbrauchers, dass seine persönlichen und finanziellen Daten sicher sind. Eine langsame oder fragmentierte Reaktion gefährdet nicht nur das betroffene Geschäft, sondern führt auch zu einem Dominoeffekt auf den Ruf des Sektors und erhöht die Anschaffungskosten aufgrund des allgemeinen Misstrauens des Marktes gegenüber anfälligen Plattformen.
Nächster Schritt: Möchten Sie, dass ich eine technische Checkliste erstelle, damit Ihr Entwicklungsteam eine sofortige Prüfung der betroffenen Module auf Ihren Servern durchführen kann?
Vom Lesen zum Handeln